Im August 2026 lief die Qualifikation zum Finale von Deutschlands Bester Hacker. Das Aufgabenfeld umfasste 40 Challenges aus elf Kategorien — von klassischen CTFCapture the FlagWettbewerbsformat, bei dem Teilnehmer Sicherheitsaufgaben lösen und dafür versteckte Zeichenketten finden.-Disziplinen wie Web, Crypto, Reversing und Pwn über Forensik und OSINTOpen Source IntelligenceGewinnung und Auswertung frei zugänglicher Informationen für Sicherheitsanalysen. bis zu zwei Feldern, die man in deutschen Wettbewerben selten in dieser Tiefe findet: BetriebstechnikOperational TechnologyHardware und Software zur Überwachung oder Steuerung physischer Anlagen, Maschinen und industrieller Prozesse. und KI-Sicherheit.
Ich habe die Qualifikation auf Platz 1 abgeschlossen — als Stubenhacker. Nur zwei
Teilnehmer konnten alle 40 Challenges lösen; entsprechend teilen sich Platz 1 und 2 dieselbe
Punktzahl, entschieden hat am Ende die Lösungszeit.
Wie hoch die Hürde lag, zeigt ein Detail aus der Vorbereitung: In einem Testlauf der Veranstalter, bei dem KI-Systeme gegen das Aufgabenfeld antraten, blieben fünf Challenges ungelöst.
Punktebrett
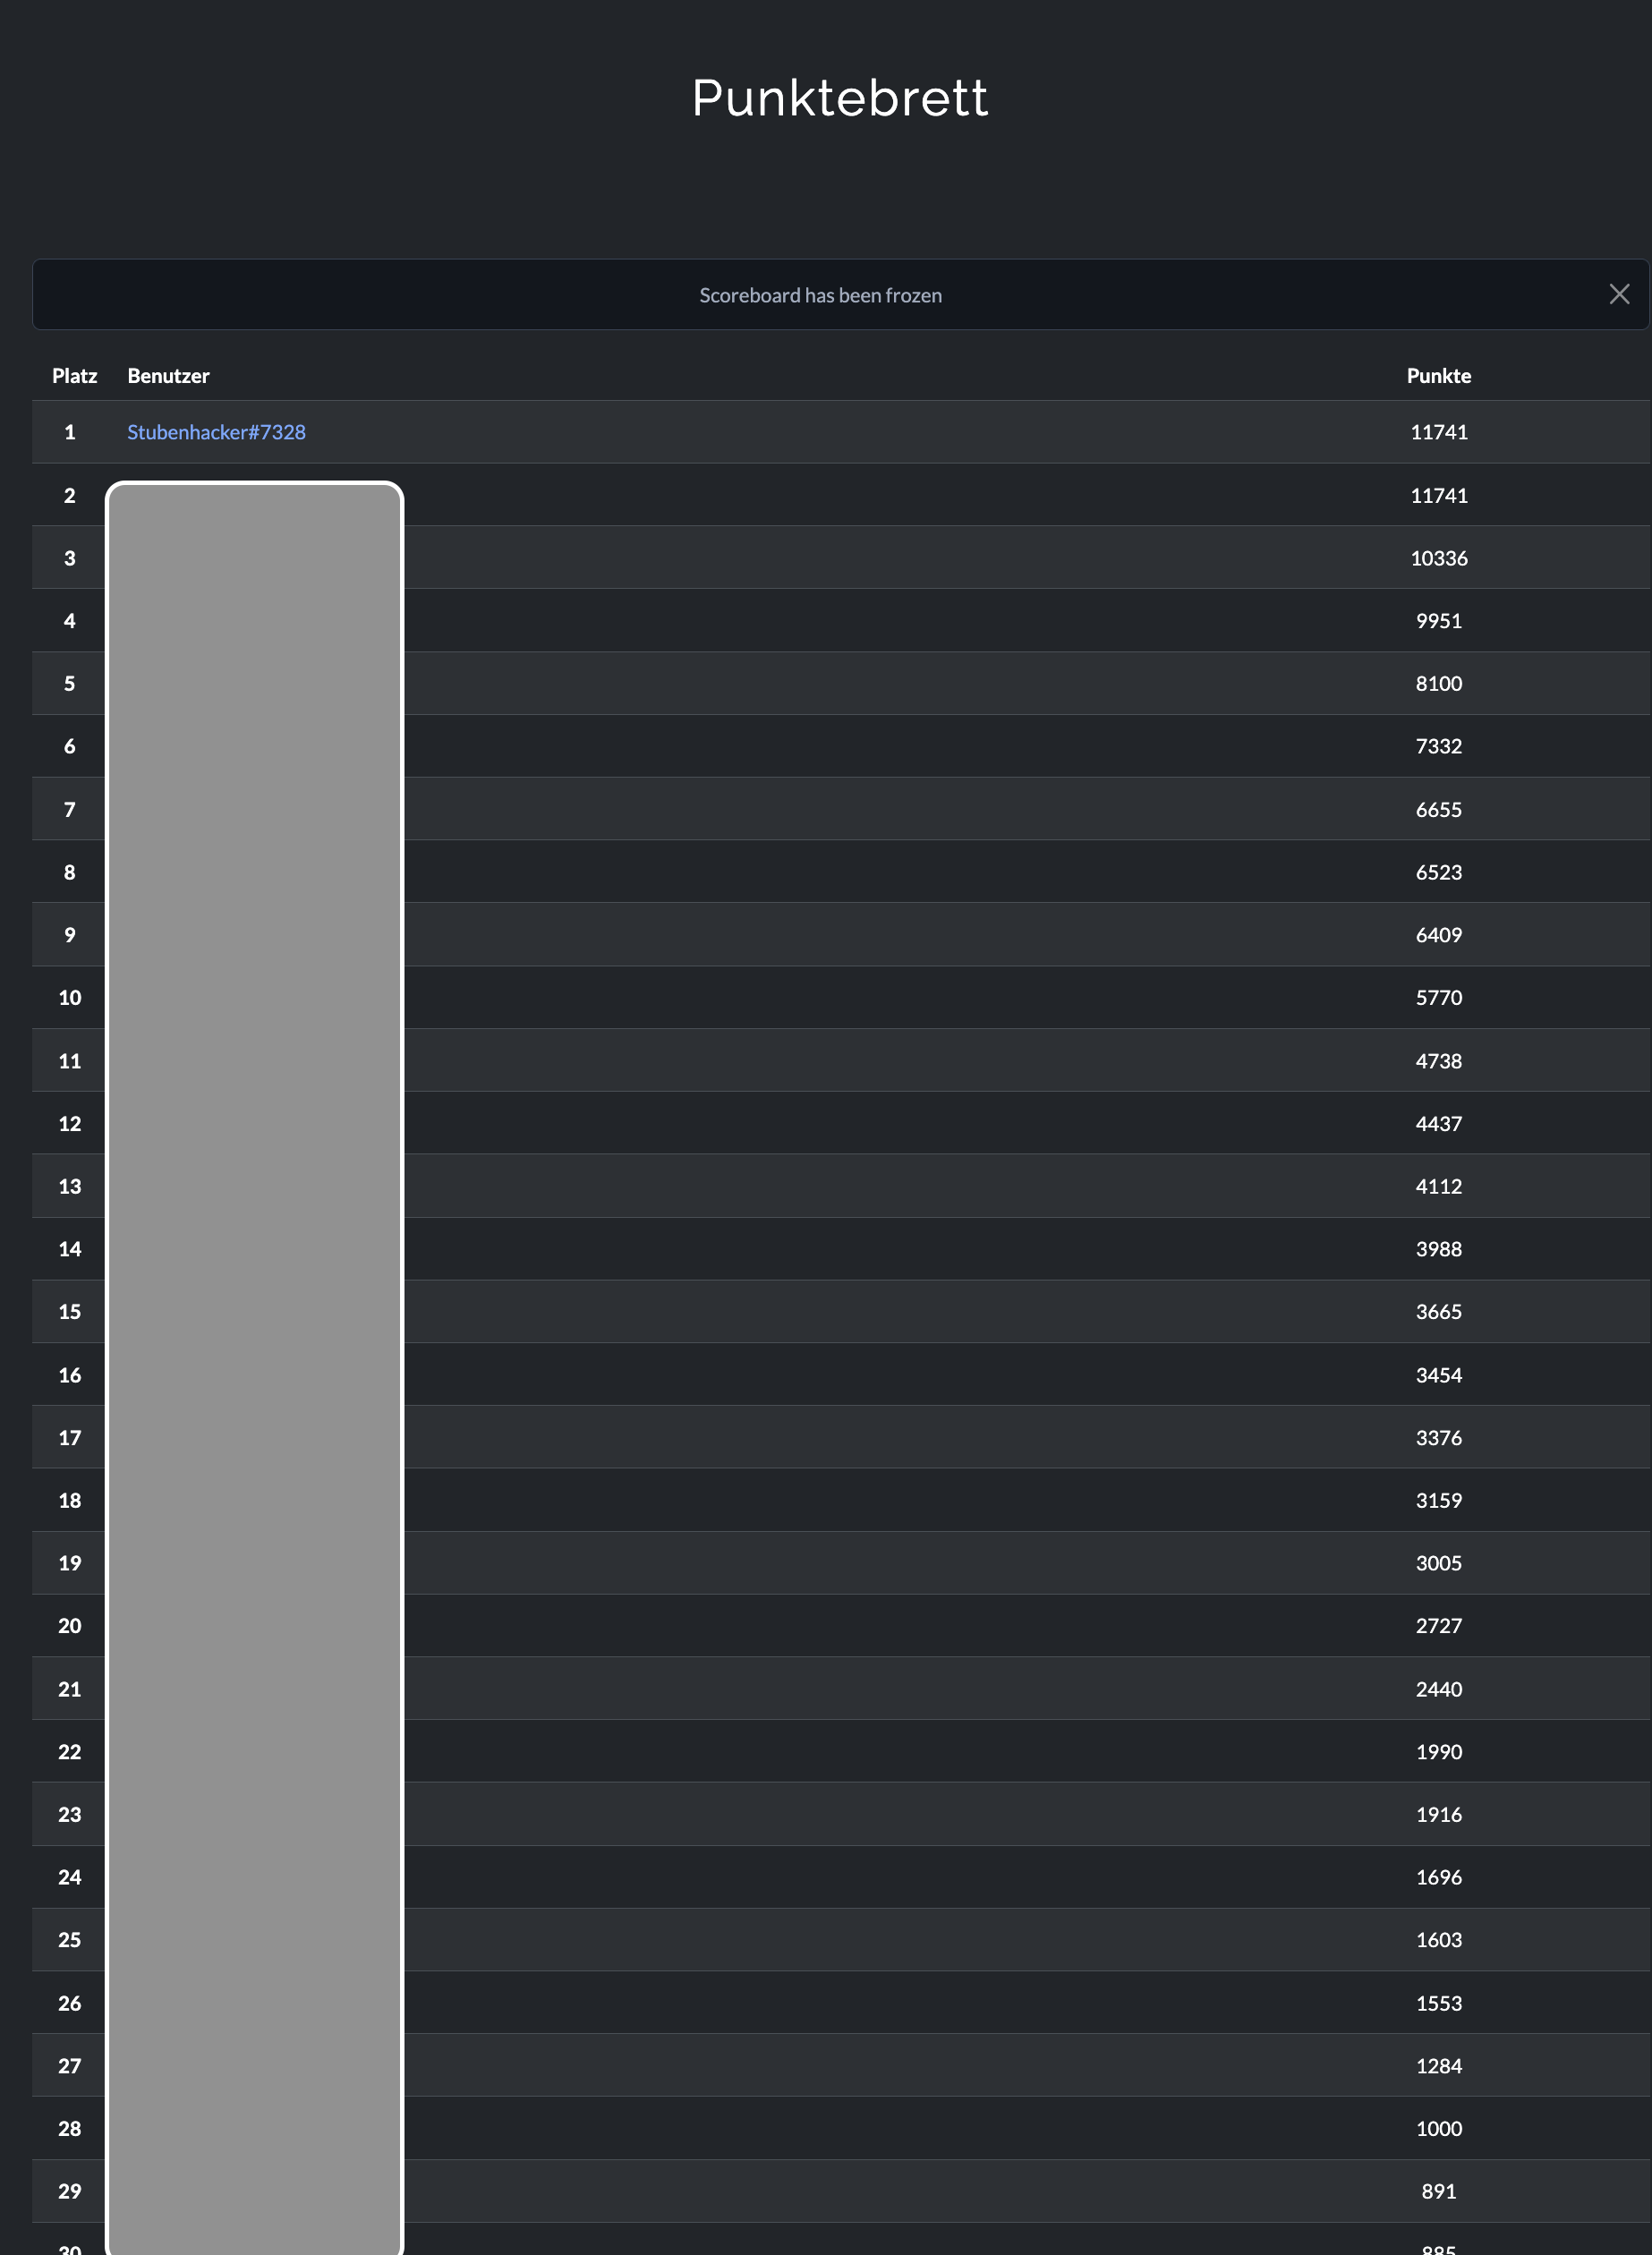
Das eingefrorene Punktebrett am Ende der Qualifikation. Die Namen der übrigen Teilnehmer sind geschwärzt.
Der Abstand von Platz 2 auf Platz 3 ist der eigentlich aussagekräftige Wert: 11741 zu 10336 Punkte entspricht genau den Challenges, die außer uns beiden niemand geknackt hat.
Web
| Challenge | Punkte | Thema |
|---|---|---|
| PixelProbe | 498 | Ghostscript SandboxSandboxingFührt unbekannten Code isoliert aus, um Auswirkungen und Verhalten zu beobachten. Escape über CVE-2019-6116 |
| The Quiet Gate | 465 | JWT Algorithm ConfusionAlgorithm ConfusionAngriff, bei dem der Prüfer einen vom Angreifer gewählten Signaturalgorithmus akzeptiert. (RS256 → HS256) |
| Gemeindeportal Franken | 442 | Coming soon — vielleicht |
| Emergency Access | 442 | Coming soon — vielleicht |
| SSRF in die OT-Zone | 413 | SSRFServer-Side Request ForgeryMissbraucht einen Server, um unautorisierte Anfragen an interne oder externe Ziele zu senden. mit Blocklist-Bypass über 127.1 |
| Bist du ein Roboter? 2 | 397 | Coming soon — vielleicht |
| GreenCorp | 379 | Prototype PollutionPrototype PollutionManipulation des JavaScript-Objektprototyps, wodurch alle Objekte geerbte Angreiferwerte tragen. → Auth-Bypass → RCE |
| Quellcodeverwaltung | 359 | Coming soon — vielleicht |
| Flashback | 241 | Client-Side ReversingReverse EngineeringAnalyse eines Systems oder Programms zur Rekonstruktion seiner Funktionsweise. einer Flash-Anwendung |
| Dokumente | 86 | BOLABroken Object Level AuthorizationFehlende Prüfung, ob der Aufrufer auf das konkret angeforderte Objekt zugreifen darf. im Write-Pfad einer API |
| Frankenklick | 50 | Coming soon — vielleicht |
| Bist du ein Roboter? | 50 | Coming soon — vielleicht |
Pwn
| Challenge | Punkte | Thema |
|---|---|---|
| PACeMaker CR-7 | 494 | Pointer AuthenticationPointer AuthenticationARM-Hardwarefunktion, die Zeiger kryptografisch signiert, um manipulierte Sprungziele zu erkennen. per Signier-Orakel und TOCTOU ausgehebelt |
| BrewControl POS | 454 | Heap-OOB-Write → vtable hijack in einem Rust-Binary |
| PIE in the Sky | 428 | Format-StringFormat String VulnerabilityFehlerhafte Verarbeitung benutzerkontrollierter Formatstrings mit möglichem Speicherzugriff.-Leak plus ROPReturn-Oriented ProgrammingExploit-Technik, die vorhandene Codeschnipsel verkettet, statt eigenen Code einzuschleusen. gegen vier Mitigations |
| Geflüster | 413 | aarch64-ShellcodeShellcodeKompakter Maschinencode, der nach erfolgreicher Ausnutzung direkt vom Zielprozess ausgeführt wird. in exakt 28 Bytes |
Reversing
| Challenge | Punkte | Thema |
|---|---|---|
| LockBox | 428 | Windows-Kerneltreiber, IOCTL-Dispatcher und State-Machine |
| PixelForge | 359 | KeygenningKeygenningRekonstruktion eines Lizenzalgorithmus, um gültige Schlüssel selbst erzeugen zu können. eines Lizenzalgorithmus |
| Grabstein | 316 | Passwortbedingungen aus aarch64-Disassembly rekonstruiert |
| Tresor | 86 | verschlüsselter Bytecode einer eingebetteten VM |
| Cheatcode | 50 | XOR-ObfuskationObfuscationErschwert die Analyse von Code, Daten oder Kommunikation durch absichtliche Verkomplizierung. in einem Shareware-Binary |
Crypto
| Challenge | Punkte | Thema |
|---|---|---|
| Homebrew | 475 | ECDSA Nonce ReuseNonce ReuseWiederholte Verwendung eines Einmalwerts, die je nach Verfahren Klartexte oder private Schlüssel preisgibt. → privater Schlüssel |
| Notizblock | 454 | AES-CTR Keystream ReuseKeystream ReuseMehrfache Verwendung desselben Schlüsselstroms, wodurch verschlüsselte Nachrichten angreifbar werden. durch kategorie-abhängigen IV |
| Serienfehler | 338 | gemeinsamer RSA-Primfaktor über 128 Zertifikate |
| Kleines Problem | 50 | CoppersmithCoppersmith-AngriffVerfahren, das RSA bricht, wenn ein kleiner Teil der Nachricht oder des Schlüssels unbekannt ist. gegen RSA mit e = 3 |
Forensics
| Challenge | Punkte | Thema |
|---|---|---|
| Bilderrauschen | 482 | LSB-SteganografieLSB-SteganografieVerbergen von Daten in den niederwertigsten Bits von Bild- oder Audiowerten., File CarvingFile CarvingWiederherstellung von Dateien aus Rohdaten anhand ihrer Signaturen, ohne Dateisystem-Metadaten. und eine CRC32-Kollision |
| Stadtwerke Franken | 50 | DNS-TunnelDNS-TunnelingÜbertragung beliebiger Daten in DNS-Anfragen und -Antworten, um Netzgrenzen zu umgehen. aus einer PCAP rekonstruiert |
| Notruf | 50 | Payload im Ultraschall, sichtbar im SpektrogrammSpektrogrammanalyseDarstellung eines Signals über Frequenz und Zeit, um darin verborgene Strukturen sichtbar zu machen. |
| Langzeit | 50 | Flag nicht im Frame, sondern in der Standardabweichung |
OT
| Challenge | Punkte | Thema |
|---|---|---|
| Blinde Flecken | 465 | TFTPTFTPMinimales Dateiübertragungsprotokoll über UDP, ohne Authentisierung und ohne Verzeichnisauflistung. und SNMPSNMPProtokoll zur Abfrage und Konfiguration von Netz- und Infrastrukturgeräten über UDP. — was ein reiner TCP-Scan verpasst |
| Silent Waters | 428 | Coming soon — vielleicht |
| Schwarzer Freitag | 338 | unautorisierte DNP3DNP3Fernwirkprotokoll für Leitsysteme, verbreitet in Energieversorgung und Wasserwirtschaft.-Schaltbefehle ohne Secure Authentication |
AI
| Challenge | Punkte | Thema |
|---|---|---|
| Peters AI-Vertretung | 413 | Prompt InjectionPrompt InjectionEinschleusen von Anweisungen in die Eingabe eines Sprachmodells, um dessen Vorgaben zu überschreiben. schlägt den Output-Filter |
| Helpdesk-Agent | 50 | String-Guard per Leerzeichen umgangen |
Mobile
| Challenge | Punkte | Thema |
|---|---|---|
| FeldTech Connect | 379 | Coming soon — vielleicht |
| FeldTech Mobile | 212 | Coming soon — vielleicht |
Linux, Misc & OSINT
| Challenge | Kategorie | Punkte | Thema |
|---|---|---|---|
| Lost Developer | Misc | 316 | MetadatenMetadatenanalyseAuswertung beschreibender Zusatzdaten in Dateien, die Herkunft, Werkzeuge und Personen preisgeben., Content Discovery und ein 128-Bit-RSA-Key |
| Tux Escape | Linux | 241 | SUIDSUID-BinaryProgramm, das mit den Rechten seines Eigentümers statt denen des Aufrufers läuft.-TOCTOU und PATH-HijackingPATH-HijackingUnterschieben eines eigenen Programms, indem der Suchpfad eines relativen Aufrufs manipuliert wird. im Container |
| README | Misc | 50 | Coming soon — vielleicht |
| Letztes Signal | OSINT | 50 | Coming soon — vielleicht |
Was mir aus dem Wettbewerb geblieben ist
Ein buntes Aufgabenfeld. Ein paar wirklich spannende Challenges waren dabei — solche, bei denen der Weg zur Lösung selbst etwas beibringt und man am Ende mehr mitnimmt als die Flag.
Daneben standen einige, die deutlich zu guessy waren: mehr Ratespiel und Enumeration als echte Hacking-Skills. Wer den richtigen Dateinamen nicht errät oder den Scanner nicht tief genug laufen lässt, kommt schlicht nicht weiter. Das misst Geduld und Ausdauer, nicht unbedingt Können.
Technisch war die Mischung breit. Manche Aufgaben liefen über bekannte CVEs, bei anderen musste man sich einen eigenen Ansatz bauen — von der Signatur-Rekonstruktion über selbstgeschriebene Spektrogramme bis zum Exploit gegen eine Hardwarefunktion, die eigentlich genau das verhindern soll.
Alles in allem eine nette kleine Beschäftigung in einer ruhigen Zeit. Ob ich zum Finale antrete, wird sich noch herausstellen.
Fragen zu einzelnen Lösungswegen beantworte ich gern direkt im DBH-Discord.